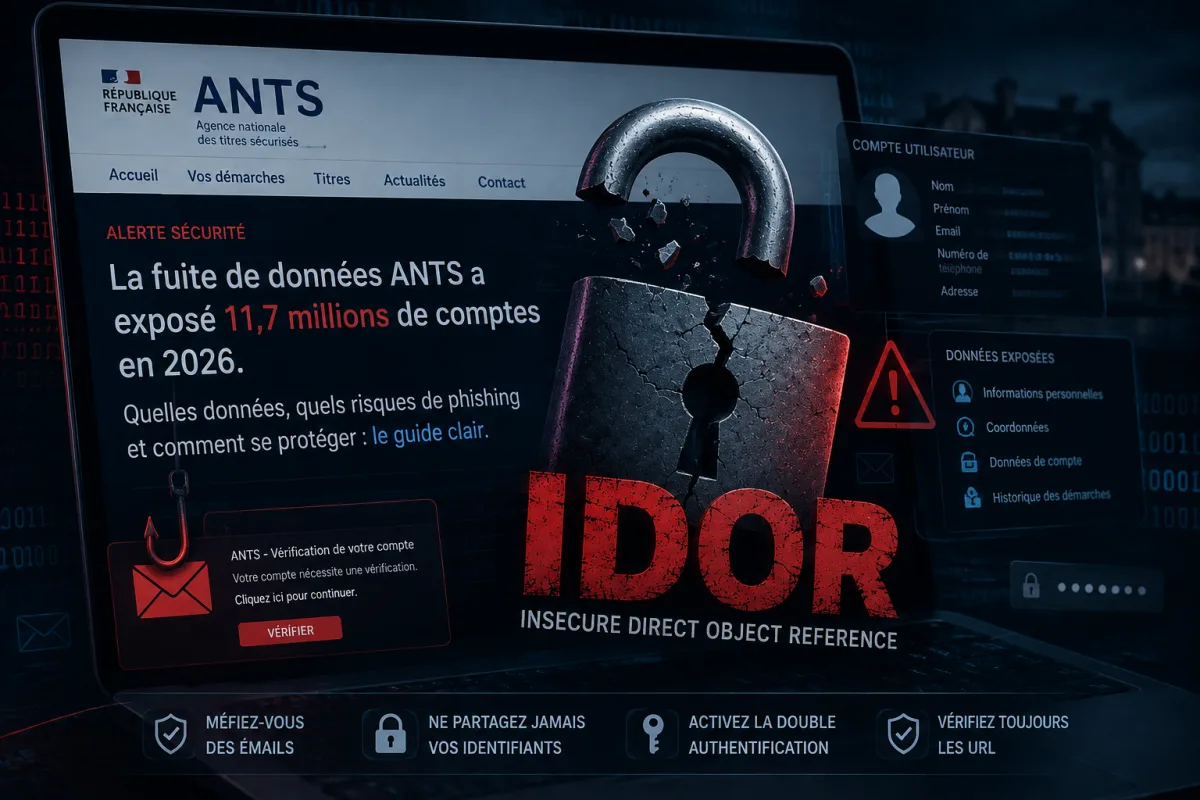
En avril 2026, le portail de l'Agence nationale des titres sécurisés (ANTS, désormais France Titres) a été victime d'une des plus grosses fuites de données visant l'État français. Officiellement, 11,7 millions de comptes sont concernés. Si tu as déjà fait un passeport, une carte d'identité, un permis ou une carte grise en ligne, tu es potentiellement dans le lot. Voici ce qui s'est passé, et surtout quoi faire.
Ce qui s'est passé, étape par étape
L'incident a été détecté le 15 avril 2026 par l'ANTS, avec des activités suspectes remontant à deux jours plus tôt. Le 20 avril, l'attaque est confirmée publiquement, puis le ministère de l'Intérieur publie un point d'étape le 21 avril, évoquant 11,7 millions de comptes touchés. L'attaquant, qui opérait sous pseudonyme sur des forums cybercriminels, revendiquait de son côté une base bien plus large (18 à 19 millions d'enregistrements) mise en vente. Un suspect de 15 ans a été interpellé le 25 avril.
Quelles données ont fuité (et lesquelles sont épargnées) 📈
D'après la communication officielle, les données exposées incluent les noms et prénoms, dates de naissance, adresses e-mail, identifiants de connexion et identifiants uniques de compte. Selon les profils, un numéro de téléphone ou une adresse ont aussi pu être renseignés.
Point important : les pièces justificatives (scans de documents d'identité) n'ont pas été compromises, et les mots de passe n'ont pas été consultés. Les données volées ne permettent donc pas d'accéder directement à ton compte ni de faire des démarches en ton nom. Le vrai danger est ailleurs.
La faille en cause : une IDOR, l'une des plus basiques
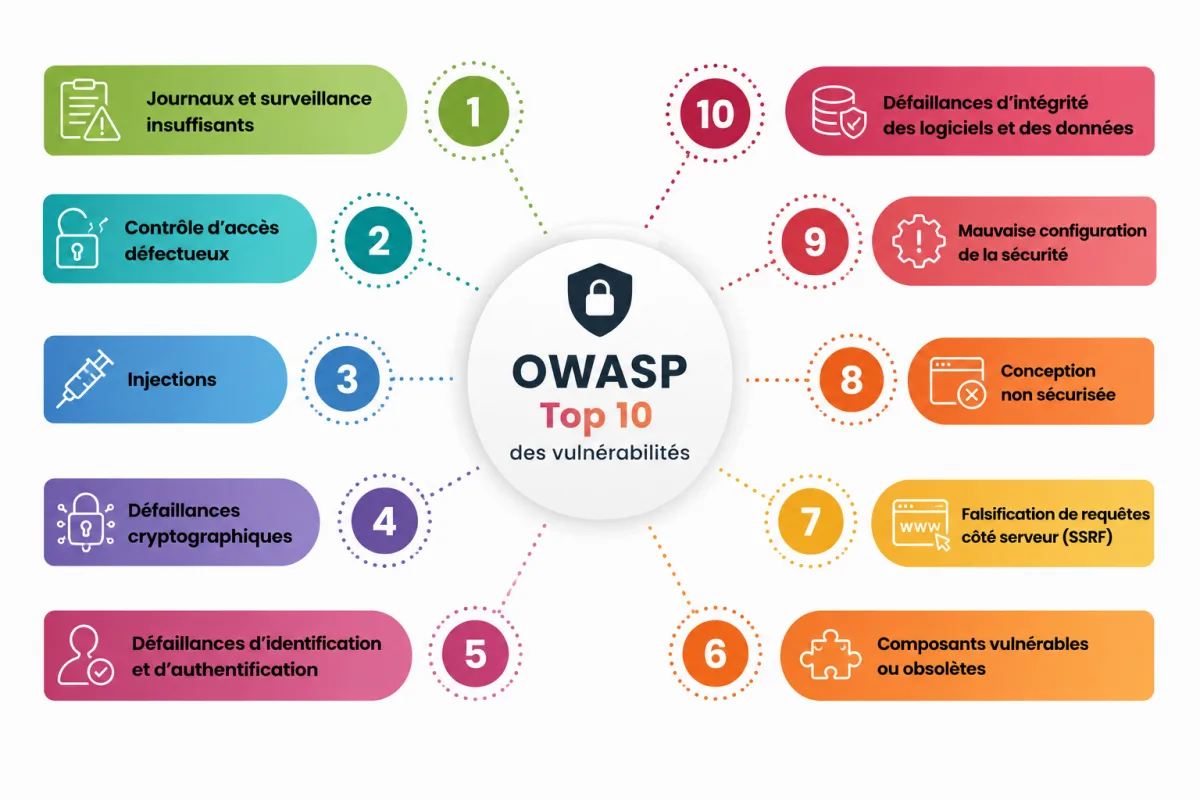
La vulnérabilité exploitée est une faille de type IDOR (Insecure Direct Object Reference), classée dans le référentiel OWASP parmi les défauts de contrôle d'accès. Le principe est simple : un identifiant (numéro de dossier, ID utilisateur) apparaît dans l'URL et n'est pas correctement vérifié côté serveur. En modifiant ce numéro dans la barre d'adresse, un attaquant consulte les données d'autres utilisateurs.
C'est une leçon pour tout site qui manipule des comptes : un identifiant visible dans une URL doit toujours être contrôlé côté serveur, sinon la porte est grande ouverte.
Le vrai risque pour toi : le phishing sur mesure
Avec ton nom, ton e-mail et ta date de naissance, un escroc peut rédiger un message frauduleux extrêmement crédible, en se faisant passer pour l'ANTS, le ministère ou un prestataire officiel, pour te soutirer un mot de passe ou des coordonnées bancaires. Les pirates recoupent aussi ces bases avec d'anciennes fuites pour bâtir des profils complets, exploitables pour l'usurpation d'identité. Si ton numéro figurait dans ton profil, attends-toi aussi à des SMS invoquant une urgence administrative.
Que faire maintenant : la checklist ✅
- Méfie-toi de tout message ANTS / France Titres reçu par e-mail ou SMS dans les prochaines semaines. Ne clique sur aucun lien : va directement sur le site officiel en tapant l'adresse toi-même.
- Change ton mot de passe du compte, et surtout ne le réutilise nulle part ailleurs.
- Active l'authentification à deux facteurs partout où c'est possible.
- Surveille tes comptes (banque, messagerie) et reste attentif aux tentatives de connexion inhabituelles.
- En cas de fraude ou de doute, signale sur cybermalveillance.gouv.fr 👈
La leçon pour les entreprises
Cette affaire rappelle que la sécurité ne dépend pas que de gros pare-feux : une faille applicative élémentaire suffit à exposer des millions de comptes. Pour une TPE ou une PME qui gère des comptes clients, trois réflexes valent de l'or : contrôler les accès côté serveur (jamais faire confiance à ce qui vient du navigateur), chiffrer les données sensibles, et tester régulièrement son site contre les failles courantes (injection, XSS, contrôle d'accès).
Pour ne pas te faire piéger par les messages frauduleux qui suivent ce type de fuite, lis notre article sur comment reconnaître un phishing. 👈
📍 Sources
- Ministère de l'Intérieur, point d'étape du 21 avril 2026
- franceinfo, « Fuite de données sur le portail de l'ANTS : près de 12 millions de comptes concernés » (21 avril 2026)
- Generation-NT, « Fuite de données à l'ANTS : près de 12 millions de comptes exposés » (22 avril 2026)
- Documentation OWASP A01:2021 : Broken Access Control (faille IDOR)
- Communiqué de la procureure de la République de Paris (30 avril 2026)