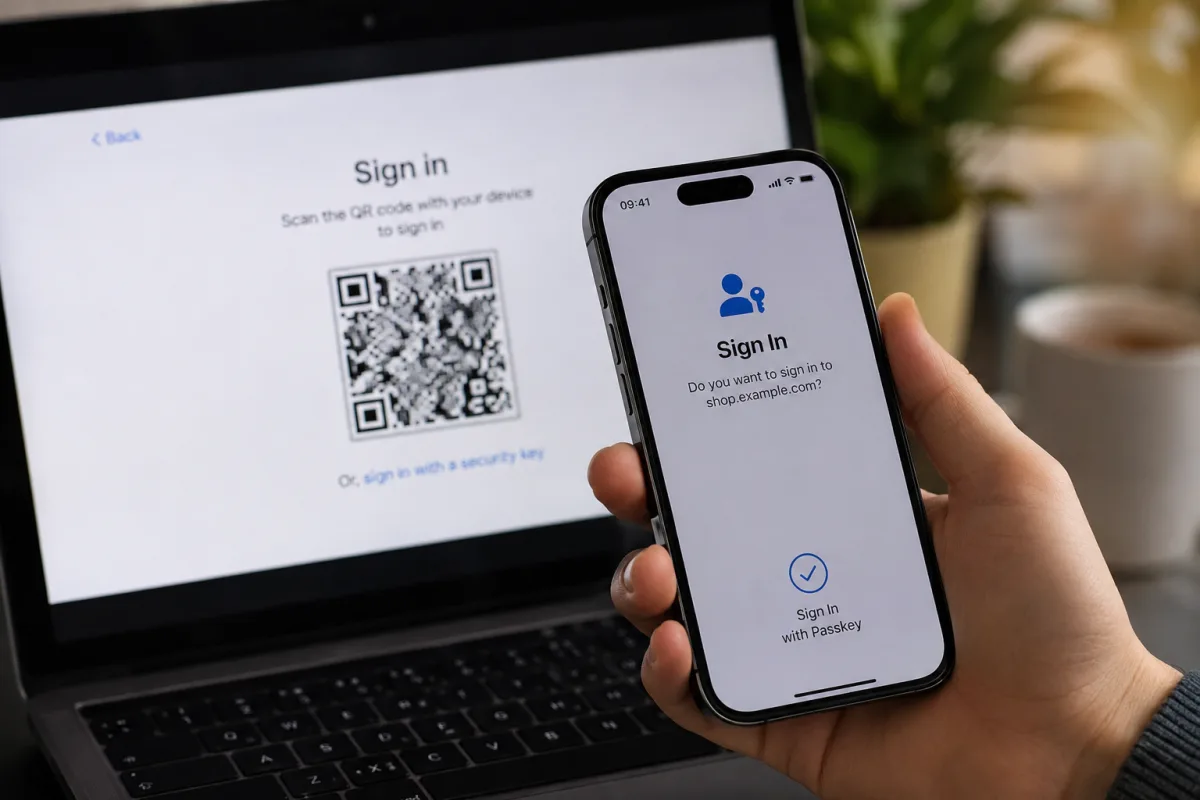
Une passkey remplace le couple « identifiant + mot de passe » par une paire de clés cryptographiques. À la création, ton appareil génère deux clés : une clé publique, envoyée au site, et une clé privée, qui ne quitte jamais ton téléphone ou ton ordinateur.
Pour te connecter, tu ne tapes plus rien : tu valides avec ton empreinte, ton visage (Face ID, Touch ID) ou le code de ton appareil. En coulisses, ta clé privée signe une preuve que le site vérifie avec la clé publique. Le tout repose sur un standard ouvert, FIDO2 / WebAuthn, porté par la FIDO Alliance (Google, Apple, Microsoft, Yubico), ce qui garantit que ça fonctionne partout de la même façon.
Pourquoi c'est vraiment plus sûr 🔐
Trois raisons, concrètes :
- Impossible à hameçonner. Il n'y a aucun secret à taper ou à transmettre. Même si tu atterris sur une fausse page de connexion parfaitement imitée, il n'y a rien à voler : la passkey est liée au vrai site et ne fonctionnera pas ailleurs.
- Résistante aux fuites de serveur. Le site ne stocke que ta clé publique, inutile seule. Même si sa base de données est piratée, ta clé privée reste sur ton appareil.
- Plus rapide. Une connexion prend une fraction de seconde, sans rien retenir.
Où ça marche déjà
En 2026, l'essentiel des grands services supportent les passkeys : Google, Apple, Microsoft, Amazon, GitHub, PayPal, et beaucoup d'autres. Les systèmes récents (iOS, Android, Windows) proposent des parcours guidés, et les gestionnaires de mots de passe comme 1Password ou Dashlane servent de pont pour synchroniser tes passkeys entre appareils. En France, l'adoption est plus prudente, mais l'effet d'entraînement s'accélère à mesure que banques, e-commerce et services publics s'y mettent.
Comment créer ta première passkey
C'est l'affaire de trente secondes. Sur un service compatible, va dans les paramètres de sécurité de ton compte, choisis « Créer une passkey » (ou « Ajouter une clé d'accès »), puis valide avec ton empreinte ou ton visage. La passkey se synchronise ensuite via ton compte iCloud ou Google, et se retrouve automatiquement sur tes autres appareils. Sur un nouvel appareil, tu peux même te connecter en scannant un QR code avec ton téléphone.
Les limites à connaître
Les passkeys ne sont pas magiques. Le principal risque est de perdre l'accès si tu perds ton appareil sans synchronisation ni méthode de récupération : prévois toujours une solution de secours. Les environnements hétérogènes (vieux comptes, appareils mélangés) compliquent parfois la transition, d'où l'intérêt d'un gestionnaire comme pont. Enfin, aucune loi n'impose la fin des mots de passe : la bascule est graduelle, et les deux méthodes vont cohabiter encore un moment.
Ce que ça change pour ton entreprise
Si tu gères des accès sensibles (messagerie professionnelle, CRM, espace admin de ton site), les passkeys méritent une vraie réflexion. La bonne approche est progressive : commence par les services critiques, laisse cohabiter mot de passe et passkey pendant la transition, forme ton équipe, et sécurise les appareils (biométrie, PIN, chiffrement). À la clé : moins de piratages, moins de tickets de support, et une expérience de connexion plus fluide pour tout le monde.
En résumé
Les passkeys corrigent les défauts de fond du mot de passe : elles suppriment le phishing, résistent aux fuites et simplifient la connexion. 2026 est l'année où elles deviennent la norme. Le bon réflexe dès maintenant : les activer sur tes comptes les plus importants (e-mail, banque, outils pro), sans oublier une méthode de récupération.
Sources
- FIDO Alliance, rapport « The State of Passkeys 2026 »
- FIDO Alliance, documentation FIDO2 / WebAuthn
- Communications Apple, Google et Microsoft sur l'adoption des passkeys (2026)