Comment un site web se fait pirater : les portes d'entrée les plus courantes.
On imagine souvent le piratage comme une scène de film : un individu encapuchonné qui casse un pare-feu à coups de lignes de code. La réalité est beaucoup plus banale, et c'est justement ce qui la rend dangereuse. La plupart des sites compromis ne le sont pas par des attaques sophistiquées, mais par des portes laissées ouvertes que personne n'a pensé à fermer.
Pour une petite entreprise, un site piraté ne veut pas seulement dire une page défigurée. C'est parfois une redirection discrète vers un site frauduleux, l'envoi de spam depuis votre nom de domaine, ou le vol des données de vos clients. Et le plus souvent, ça se passe sans bruit pendant des semaines.
Voici les cinq portes d'entrée par lesquelles ça arrive vraiment, et comment on les verrouille.
1. Des identifiants trop faibles ou réutilisés
C'est de loin la cause la plus fréquente, et la plus évitable. Un mot de passe d'administration deviné, ou récupéré dans une fuite de données ancienne, suffit à donner un accès complet.
Les attaquants ne tapent pas au hasard. Ils utilisent des listes de millions d'identifiants issus de fuites précédentes et les testent automatiquement sur des milliers de sites. Si vous réutilisez le même mot de passe pour votre messagerie et pour l'administration de votre site, une seule fuite vous expose partout.
La parade tient en trois points : un mot de passe unique et long pour chaque service, un gestionnaire pour ne pas avoir à les retenir, et une double authentification sur les accès sensibles. On détaille tout ça dans notre article dédié aux mots de passe.
2. Un logiciel qui n'est plus à jour
Un site vitrine sous WordPress, Prestashop ou n'importe quel CMS repose sur un empilement de composants : le cœur du logiciel, le thème, et souvent une dizaine d'extensions. Chacun de ces éléments est un programme, et chaque programme finit un jour par révéler une faille.
Quand une faille est publiée, elle devient publique pour tout le monde, y compris pour les attaquants. Des robots parcourent alors le web en permanence à la recherche de sites qui utilisent la version vulnérable. Un site laissé sans mise à jour pendant six mois n'est pas simplement en retard : il figure dans un catalogue de cibles connues.
Le principe est simple mais exigeant : maintenir à jour le cœur, le thème et toutes les extensions, supprimer celles qu'on n'utilise plus, et se méfier des extensions abandonnées par leur auteur. Moins il y a de composants, moins il y a de surface à surveiller. C'est une des raisons pour lesquelles un site développé sur mesure, sans surcouche inutile, expose beaucoup moins de failles qu'un site chargé de trente extensions.
3. Des formulaires qui font trop confiance
Chaque champ de saisie sur votre site, un formulaire de contact, une barre de recherche, une zone de connexion, est un point où un visiteur envoie des données à votre serveur.
Si le code se contente de les traiter telles quelles, un attaquant peut y glisser autre chose que du texte.
Deux grandes familles d'attaques exploitent ça.
L'injection SQL consiste à insérer des instructions dans un champ pour piéger la base de données et lui faire exécuter des commandes non prévues, par exemple extraire la liste complète des clients.
Le XSS, lui, injecte du code qui s'exécutera dans le navigateur des autres visiteurs, ce qui permet de voler leur session ou de les rediriger ailleurs.
Ces deux familles d'attaques figurent de longue date parmi les risques répertoriés par l'OWASP, la référence mondiale en sécurité applicative. L'injection en particulier reste, plus de vingt ans après son apparition, l'une des failles les plus exploitées dans les fuites de données. La bonne nouvelle, c'est qu'elles se corrigent proprement à la conception : requêtes préparées côté base de données, échappement systématique de tout ce qui est affiché, et un principe non négociable, ne jamais faire confiance à une donnée envoyée par le client.
Un site bien construit ferme ces portes avant même la mise en ligne.
4. Un hébergement mal configuré
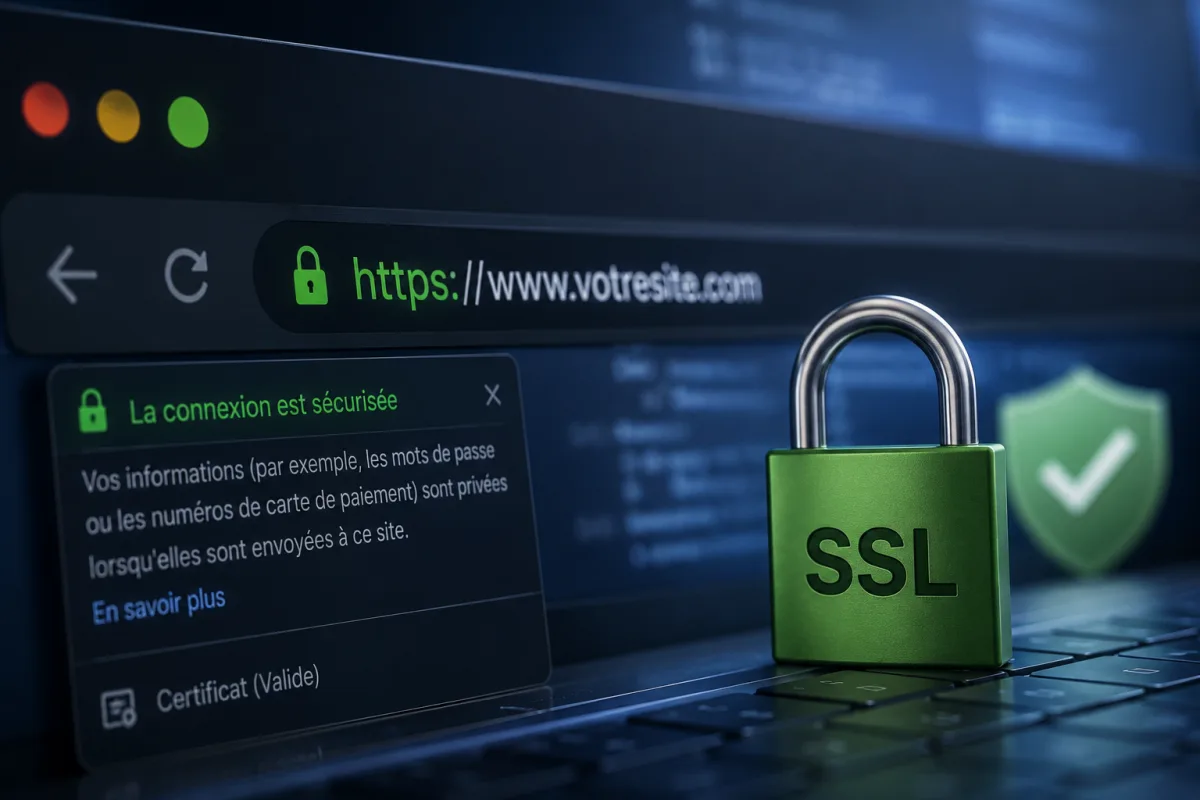
Le code peut être irréprochable, si le serveur qui l'héberge est bâclé, la protection tombe. On voit encore des sites sans certificat SSL, dont les données transitent en clair et peuvent être interceptées sur un réseau public. On voit aussi des fichiers de sauvegarde oubliés à la racine, des interfaces d'administration accessibles sans restriction, ou des messages d'erreur qui affichent en public le chemin exact des fichiers et la version des logiciels.
Chacun de ces détails est une information offerte à un attaquant, ou une porte directe. La configuration serveur devrait imposer le HTTPS partout, masquer les messages d'erreur techniques aux visiteurs, restreindre les accès d'administration, et poser des en-têtes de sécurité qui protègent contre le détournement de page et l'exécution de contenus non autorisés. Ce travail est invisible pour le visiteur, mais c'est lui qui fait la différence entre un site solide et un site en sursis.
5. Le facteur humain
Aucune de ces protections ne tient si quelqu'un remet volontairement la clé. C'est tout l'objet du phishing : un faux courriel imitant votre hébergeur ou votre banque, qui vous conduit à saisir vos identifiants sur une page piégée. L'attaquant n'a alors plus rien à forcer, il se connecte simplement avec vos vrais accès.
La technologie ne peut pas grand-chose contre un identifiant volontairement communiqué. La vigilance, elle, fait presque tout : vérifier l'adresse réelle d'un expéditeur, ne jamais cliquer sur un lien pressant pour se connecter, et se rendre soi-même sur le site officiel en cas de doute. C'est un réflexe qui s'apprend, et qui protège aussi bien vos comptes professionnels que personnels.
Ce qu'il faut retenir
Un site n'est presque jamais piraté par génie technique. Il l'est par accumulation de négligences ordinaires : un mot de passe réutilisé, une extension oubliée, un formulaire trop confiant, un serveur mal réglé, un clic de trop. Chacune de ces portes se ferme, et fermées ensemble, elles rendent votre site nettement moins intéressant pour un attaquant qui cherchera simplement une cible plus facile.
La sécurité n'est pas une fonctionnalité qu'on ajoute à la fin. C'est une manière de concevoir et de maintenir un site, du premier fichier de code jusqu'à la configuration du serveur. C'est exactement l'approche que nous appliquons sur chaque projet Z Code.
Un doute sur l'état de votre site ? Parlons-en, un premier échange permet souvent d'identifier les portes restées ouvertes.
Questions fréquentes
Mon site est un simple site vitrine, suis-je vraiment une cible ? Oui. La grande majorité des attaques ne visent personne en particulier : ce sont des robots qui balaient le web à la recherche de failles connues, quel que soit le site. Un petit site sans données sensibles reste utile à un attaquant pour héberger du spam, rediriger du trafic ou servir de relais.
Est-ce qu'un certificat SSL suffit à sécuriser mon site ? Non. Le certificat SSL chiffre les échanges entre le visiteur et le serveur, ce qui est indispensable, mais il ne protège ni contre les failles du code, ni contre les logiciels obsolètes, ni contre un mot de passe faible. C'est une brique nécessaire parmi plusieurs.
À quelle fréquence faut-il mettre à jour un site ? Dès qu'une mise à jour de sécurité est disponible, idéalement dans les jours qui suivent. Les failles critiques sont exploitées très vite après leur publication. Un contrat de maintenance permet de ne pas dépendre de sa propre vigilance sur ce point.
Comment savoir si mon site a déjà été compromis ? Les signes ne sont pas toujours visibles : ralentissements, redirections inattendues, alertes de votre navigateur ou de Google, courriels de spam signalés à votre nom. Un audit permet de vérifier l'intégrité des fichiers et la présence éventuelle de code injecté.