Quand je dis à quelqu'un que son mot de passe est probablement déjà dans la nature, la réponse est toujours la même : "impossible, personne ne peut le deviner". Et c'est vrai. Mais c'est aussi complètement à côté du vrai danger : aujourd'hui, les pirates ne devinent plus les mots de passe. Ils les récupèrent par millions.
Je travaille dans le développement web et je me forme à la cybersécurité au quotidien : laissez-moi vous montrer comment vos comptes se font réellement pirater en 2026, et surtout les trois gestes simples qui vous mettent à l'abri.
Comment votre mot de passe se retrouve entre de mauvaises mains
Les fuites de données. Régulièrement, des sites se font pirater et leurs bases de données (emails + mots de passe) se retrouvent en vente ou en libre accès. Des milliards d'identifiants circulent ainsi. Vous n'avez rien fait de mal : c'est le site où vous étiez inscrit qui a été compromis,un forum de 2015, une boutique en ligne oubliée, peu importe.
Le credential stuffing : là où ça devient grave. Les pirates prennent ces listes et testent automatiquement chaque combinaison email/mot de passe sur des centaines d'autres sites : votre boîte mail, Amazon, Netflix, votre banque... Si vous utilisez le même mot de passe partout, une seule fuite sur un site sans importance leur ouvre tous vos comptes. C'est ça, le vrai risque, pas quelqu'un qui devine le prénom de votre chat.
Le phishing. On vous amène à taper vous-même votre mot de passe sur une fausse page de connexion. J'en parle en détail dans mon guide sur les arnaques par SMS et email. → Arnaques par SMS et email
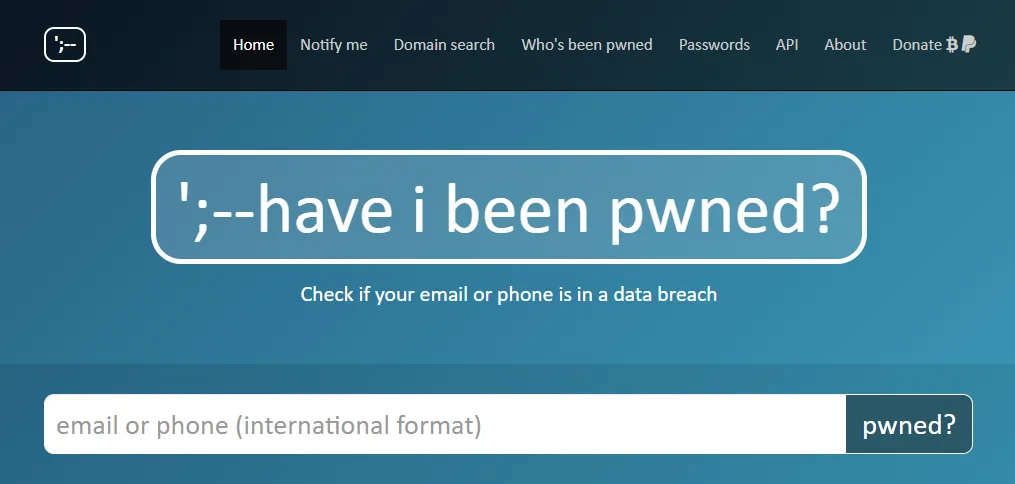
Vérifiez si vos mots de passe ont fuité (2 minutes, gratuit)
Le site haveibeenpwned.com est la référence mondiale (créé par un expert en sécurité reconnu, utilisé par des gouvernements) : entrez votre adresse email, il vous dit dans quelles fuites de données connues elle apparaît. Ne soyez pas surpris d'y trouver plusieurs résultats c'est le cas de presque tout le monde. Ça ne veut pas dire que vos comptes sont piratés : ça veut dire que les mots de passe utilisés sur ces sites-là ne doivent plus jamais servir nulle part.
Les 3 gestes qui vous protègent vraiment
1. Un mot de passe différent par compte — grâce à un gestionnaire. Personne ne peut retenir 80 mots de passe uniques, et c'est justement pour ça que les gestionnaires de mots de passe existent : vous n'en retenez qu'un seul (le maître), l'outil génère et retient tous les autres. Bitwarden (gratuit et open source), ou même le gestionnaire intégré de votre navigateur, c'est déjà cent fois mieux que le même mot de passe partout. Avec ça, une fuite sur un site ne compromet que ce site.
2. La double authentification (2FA) partout où c'est possible. Un code temporaire en plus du mot de passe, via une application comme Google Authenticator ou par SMS. Même si un pirate a votre mot de passe, sans votre téléphone il reste dehors. C'est LA protection la plus efficace qui existe, elle est gratuite, et elle prend deux minutes à activer. Commencez par les comptes critiques : votre boîte mail d'abord (celui qui contrôle votre email peut réinitialiser tous vos autres mots de passe !), puis banque, réseaux sociaux, et vos outils professionnels.
3. La longueur avant la complexité. Oubliez le "P@ssw0rd!" avec ses substitutions que les outils de cassage connaissent par cœur. Ce qui rend un mot de passe solide, c'est sa longueur : une phrase de passe comme "MonChatDortSurLeClavierDepuis2019" est à la fois plus facile à retenir et astronomiquement plus difficile à casser qu'un "Kx7!p2" court. Visez 15 caractères minimum sur les comptes que vous tapez à la main.
"Mais je n'ai rien d'intéressant à voler"
C'est la phrase que j'entends le plus, et elle repose sur un malentendu : les pirates ne vous ciblent pas vous, ils ciblent tout le monde, automatiquement. Votre boîte mail sert à envoyer du spam ou à arnaquer vos contacts. Votre compte Netflix se revend quelques euros. Votre identité sert à ouvrir des crédits. Et si vous êtes artisan ou dirigeant de TPE : votre boîte mail professionnelle, c'est l'accès à vos clients, vos devis, vos factures , exactement ce qu'exploite la fraude au virement.
Mon compte a été piraté : que faire ?
Dans l'ordre : changez immédiatement le mot de passe du compte touché et de votre boîte mail si elle partage le même. Activez la 2FA dans la foulée. Vérifiez les paramètres du compte (adresse de récupération modifiée ? règles de transfert d'emails ajoutées ? c'est un classique). Prévenez vos contacts si le compte a servi à envoyer des messages. Et pour un compte bancaire ou un préjudice financier : opposition, banque, et cybermalveillance.gouv.fr pour être guidé dans le dépôt de plainte.
Questions fréquentes
Est-ce que je peux noter mes mots de passe sur un carnet ?
Pour un particulier, un carnet chez vous est honnêtement moins risqué que le même mot de passe partout : les pirates opèrent par Internet, pas en fouillant vos tiroirs. Mais un gestionnaire reste supérieur : sauvegardé, chiffré, et il remplit les champs pour vous (ce qui bloque aussi les fausses pages de phishing, qui ne seront pas reconnues).
Le gestionnaire de mots de passe, et s'il se fait pirater lui ?
Les gestionnaires sérieux chiffrent vos données avec votre mot de passe maître, qu'eux-mêmes ne connaissent pas. Même en cas de fuite chez eux, vos mots de passe restent illisibles si votre mot de passe maître est solide (longue phrase de passe + 2FA sur le gestionnaire lui-même).
Changer de mot de passe tous les 3 mois, c'est utile ?
Non, cette vieille règle est même contre-productive (elle pousse aux mots de passe faibles type "Motdepasse1", "Motdepasse2"...). Les recommandations officielles actuelles : un mot de passe long et unique par compte, changé seulement en cas de fuite ou de doute.
Vous gérez une entreprise et vous vous demandez si votre site web est bien protégé ? C'est exactement mon métier : parlons-en. 😉 → Contact